Domain kampflust.de kaufen?
Wir ziehen mit dem Projekt
kampflust.de um.
Sind Sie am Kauf der Domain
kampflust.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kampflust.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
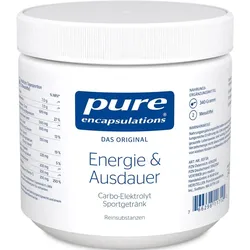
Pure Encapsulations Energie&Ausdauer 340 GProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel Verwendung/Anwendung/Verzehrempfehlung: 2 Messlöffel a 8,5 g in einem Glas Wasser (250 ml) auflösen (Lösung entspricht einem Kohlehydratanteil von 5,6%) und 20 Minuten vor dem Training trinken. Nährwertdeklaration: Nährstoffe 2 Messlöffel %NRV* Glucose 7,0 g ** Maltodextrin 7,0 g ** Magnesium (aus Magnesiumcitrat) 100 mg 27% Natrium (aus Natriumchlorid) 100 mg ** L–Tyrosin (freie Form) 500 mg ** Alpha–Ketoglutarat 200 mg ** Apfelsäure 200 mg ** Vitamin C (Ascorbinsäure) 200 mg 250% Physiologischer Brennwert 251 kJ/60 kcal ** Kohlenhydrate 14,0 g ** * Referenzmenge für die tägliche Zufuhr gemäß EU-Verordnung 1169/2011. ** Keine Angaben vorhanden. Zutaten: Glucose, Maltodextrin, Magnesiumcitrat, Calciumcitrat, L-Tyrosin, Natriumchlorid, Kaliumphosphat, Apfelsäure, Ascorbinsäure, Alpha-Ketoglutarat, Zitrusaroma. Allergene: keine Nettofüllmenge: 340 g Pulver Aufbewahrungsbedingungen: Kühl und trocken lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: pro medico GmbH Ottobrunner Straße 41 82008 Unterhaching, Deutschland Weitere Hinweise: Vegan, frei von unnötigen Zusatzstoffen, frei von Laktose und Gluten, frei von künstlichen Farbstoffen, frei von Transfetten und gehärteten Fetten und frei von Trennmitteln und Überzügen. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: Angaben der Packungsbeilage Stand: 02/202128,79 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
OPC Kapseln - Pflanzliche Antioxidantien für Schutz & Balance (180 Kapseln)OPC Kapseln unterstützen dich mit natürlichem OPC (Oligomere Proanthocyanidine) aus Traubenkernextrakt. Dieses hochwertige Antioxidans trägt dazu bei, deine Zellen vor oxidativem Stress zu schützen. Die Kapseln sind einfach einzunehmen und perfekt, wenn du deine tägliche Ernährung sinnvoll ergänzen möchtest. Natürlich ohne künstliche Zusätze, nur reines Pflanzen-Potenzial.22,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Herausforderung SterbekulturHerausforderung Sterbekultur , Die Corona-Pandemie hat die Endlichkeit des Lebens - auch als Wahrnehmung des je eigenen Sterbeprozesses - neu ins Bewusstsein gebracht. Zugleich stellte sie etablierte Formen der Begleitung am Lebensende auf die Probe. Die Notwendigkeit einer neuen Sterbekunst ( Ars moriendi nova ) wurde deutlich. Parallel wird nach dem Urteil des Bundesverfassungsgerichts 2020 die gesetzliche Neuregelung des assistierten Suizids diskutiert. Damit verbunden sind intensive Diskurse, die komplexe (medizin-)ethische und gesellschaftliche Aushandlungsprozesse spiegeln. Die Beiträgerinnen und Beiträger thematisieren (post-)moderne Transformationen traditioneller Sterbekonzepte im Programm einer Ars moriendi nova und diskutieren mit Expertise in den Bereichen Medizin, Philosophie, Geschichte, Ethik, Theologie, Psychologie, Palliativ- und Hospizarbeit deren ethische Implikationen sowie aktuelle Fragen der Sterbekultur. Ist der assistierte Suizid in die gegenwärtige Sterbekultur integrierbar oder stellt er deren Kontrapunkt dar? Gibt es postmoderne Konzepte des Sterbens - und welche normativen Inhalte tragen sie in sich? Wie kann eine Ars moriendi nova im Kontext kultureller Diversität gestaltet sein? , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240612, Titel der Reihe: Ars moriendi nova##, Redaktion: Arnold-Krüger, Dorothee~Schäfer, Daniel~Frewer, Andreas, Seitenzahl/Blattzahl: 260, Abbildungen: 2 schwarz-weiße und 2 farbige Abbildungen, Keyword: Advanced Care Planning; Ars moriendi nova; Assistierter Suizid; Covid-19-Pandemie; Euthanasie; Geschichte; Hospiz; Leichenpredigten; Palliativmedizin; Sterbekultur; Sterbekunst; Sterben; Suizid; Theorie und Ethik der Medizin; Tod; Urteil des Bundesverfassungsgerichts 2020, Fachschema: Hospiz~Sterben - Sterblichkeit~Tod / Sterben~Medizin / Geschichte, Fachkategorie: Geschichte, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 260 Blätter, Länge: 237, Breite: 168, Höhe: 18, Gewicht: 456, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spiel Geschicklichkeit Balance Turm Stein Tiere Blöcke FarbigeGeschicklichkeitsspiel „Balancestein“ – Tierturm „Balancesteine“ ist ein spannendes Geschicklichkeitsspiel für Kinder ab 4 Jahren, das Konzentration, Geduld und logisches Denken fördert. Ziel ist es, möglichst viele Tiere auf einem speziellen Balancestein zu platzieren, damit die gesamte Konstruktion nicht umfällt. Das Set enthält 24 bunte Tierfiguren, die sorgfältig aufeinandergesetzt werden müssen. Dabei gilt es, das Gleichgewicht der gesamten Konstruktion zu halten, was Präzision und Geschick erfordert. Das Spiel bietet zwei Schwierigkeitsstufen: Einfach (mit stabilem Standfuß) und Fortgeschritten (mit 360° drehbarem Standfuß). Das Spielzeug eignet sich sowohl für das alleinige Spielen als auch für Familienspiele. Es ist eine tolle Möglichkeit, gemeinsam Zeit zu verbringen und fördert gleichzeitig die Entwicklung der motorischen und analytischen Fähigkeiten des Kindes. SPEZIFIKATIONEN: Typ: Arcade-Spiel Anzahl Spieler: 1–2 Spielmodi: Stabiler Standfuß oder drehbar (360°) Funktion: Figuren anordnen und ausbalancieren Anwendung: Förderung von Konzentration, logischem Denken und Geduld Verpackungsmaße: 24 x 16,5 x 5,5 cm Material: Kunststoff SETINHALT: 24 bunte Tierfiguren Balancestein Stabiler Standfuß (kann durch einen drehbaren Standfuß ersetzt werden)6,55 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Pure Encapsulations Energie&Ausdauer 340 GProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel Verwendung/Anwendung/Verzehrempfehlung: 2 Messlöffel a 8,5 g in einem Glas Wasser (250 ml) auflösen (Lösung entspricht einem Kohlehydratanteil von 5,6%) und 20 Minuten vor dem Training trinken. Nährwertdeklaration: Nährstoffe 2 Messlöffel %NRV* Glucose 7,0 g ** Maltodextrin 7,0 g ** Magnesium (aus Magnesiumcitrat) 100 mg 27% Natrium (aus Natriumchlorid) 100 mg ** L–Tyrosin (freie Form) 500 mg ** Alpha–Ketoglutarat 200 mg ** Apfelsäure 200 mg ** Vitamin C (Ascorbinsäure) 200 mg 250% Physiologischer Brennwert 251 kJ/60 kcal ** Kohlenhydrate 14,0 g ** * Referenzmenge für die tägliche Zufuhr gemäß EU-Verordnung 1169/2011. ** Keine Angaben vorhanden. Zutaten: Glucose, Maltodextrin, Magnesiumcitrat, Calciumcitrat, L-Tyrosin, Natriumchlorid, Kaliumphosphat, Apfelsäure, Ascorbinsäure, Alpha-Ketoglutarat, Zitrusaroma. Allergene: keine Nettofüllmenge: 340 g Pulver Aufbewahrungsbedingungen: Kühl und trocken lagern. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: pro medico GmbH Ottobrunner Straße 41 82008 Unterhaching, Deutschland Weitere Hinweise: Vegan, frei von unnötigen Zusatzstoffen, frei von Laktose und Gluten, frei von künstlichen Farbstoffen, frei von Transfetten und gehärteten Fetten und frei von Trennmitteln und Überzügen. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: Angaben der Packungsbeilage Stand: 02/202128,79 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
OPC Kapseln - Pflanzliche Antioxidantien für Schutz & Balance (180 Kapseln)OPC Kapseln unterstützen dich mit natürlichem OPC (Oligomere Proanthocyanidine) aus Traubenkernextrakt. Dieses hochwertige Antioxidans trägt dazu bei, deine Zellen vor oxidativem Stress zu schützen. Die Kapseln sind einfach einzunehmen und perfekt, wenn du deine tägliche Ernährung sinnvoll ergänzen möchtest. Natürlich ohne künstliche Zusätze, nur reines Pflanzen-Potenzial.22,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Herausforderung SterbekulturHerausforderung Sterbekultur , Die Corona-Pandemie hat die Endlichkeit des Lebens - auch als Wahrnehmung des je eigenen Sterbeprozesses - neu ins Bewusstsein gebracht. Zugleich stellte sie etablierte Formen der Begleitung am Lebensende auf die Probe. Die Notwendigkeit einer neuen Sterbekunst ( Ars moriendi nova ) wurde deutlich. Parallel wird nach dem Urteil des Bundesverfassungsgerichts 2020 die gesetzliche Neuregelung des assistierten Suizids diskutiert. Damit verbunden sind intensive Diskurse, die komplexe (medizin-)ethische und gesellschaftliche Aushandlungsprozesse spiegeln. Die Beiträgerinnen und Beiträger thematisieren (post-)moderne Transformationen traditioneller Sterbekonzepte im Programm einer Ars moriendi nova und diskutieren mit Expertise in den Bereichen Medizin, Philosophie, Geschichte, Ethik, Theologie, Psychologie, Palliativ- und Hospizarbeit deren ethische Implikationen sowie aktuelle Fragen der Sterbekultur. Ist der assistierte Suizid in die gegenwärtige Sterbekultur integrierbar oder stellt er deren Kontrapunkt dar? Gibt es postmoderne Konzepte des Sterbens - und welche normativen Inhalte tragen sie in sich? Wie kann eine Ars moriendi nova im Kontext kultureller Diversität gestaltet sein? , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240612, Titel der Reihe: Ars moriendi nova##, Redaktion: Arnold-Krüger, Dorothee~Schäfer, Daniel~Frewer, Andreas, Seitenzahl/Blattzahl: 260, Abbildungen: 2 schwarz-weiße und 2 farbige Abbildungen, Keyword: Advanced Care Planning; Ars moriendi nova; Assistierter Suizid; Covid-19-Pandemie; Euthanasie; Geschichte; Hospiz; Leichenpredigten; Palliativmedizin; Sterbekultur; Sterbekunst; Sterben; Suizid; Theorie und Ethik der Medizin; Tod; Urteil des Bundesverfassungsgerichts 2020, Fachschema: Hospiz~Sterben - Sterblichkeit~Tod / Sterben~Medizin / Geschichte, Fachkategorie: Geschichte, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 260 Blätter, Länge: 237, Breite: 168, Höhe: 18, Gewicht: 456, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herausforderung BürgermeisteramtHerausforderung Bürgermeisteramt , Kommunen erfolgreich führen Öffentlicher Druck, klamme Finanzen, bürokratische Hürden, gesellschaftliche Polarisierung, unvorhergesehene Krisen und allgemein ein rasanter technologischer wie ökologischer Wandel – das Bürgermeisteramt ist eine anspruchsvolle wie auch komplexe Aufgabe. Gleichzeitig kann in kaum einem anderen Amt das Zusammenleben der Menschen derart konkret und unmittelbar gestaltet werden. Somit können Bürgermeisterinnen und Bürgermeister eine Schlüsselfunktion in lokalen Transformationsprozessen ausüben. Best-Practice-Erfahrungen nutzen Doch wie kann das gelingen? Was ist nötig, um eine Gemeinde umsichtig und vorausschauend zu führen? In diesem Band versammeln Paul Witt und Mathis Dippon inspirierende Perspektiven, die dem Wandel des Bürgermeisteramts Rechnung tragen. In 29 Interviews und Gastbeiträgen werden wirksame Handlungsansätze aufgezeigt, Erfahrungswissen geteilt sowie Fähigkeiten und Eigenschaften für eine beispielhafte Amtsführung herausgearbeitet. Aus dem Inhalt: Hass und Hetze entgegentreten Diversität gestalten Ortszentren revitalisieren Zukunftsorte schaffen Klimaneutralität erreichen Nachhaltigkeit vorantreiben Das Must-have in jedem Rathaus Ein Muss für alle (Ober-)Bürgermeisterinnen und (Ober-)Bürgermeister, aber auch für Gemeinderätinnen und-räte sowie alle an der Kommunalpolitik interessierten Leserinnen und Leser! , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20241008, Produktform: Kartoniert, Redaktion: Dippon, Mathis~Witt, Paul, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 304, Keyword: Bürgermeister; Bürgermeisteramt; Erfahrungsbericht; Führungskraft; Handlungsansätze; Interview; Kommunalpolitik; Kommunalverwaltung; Kommune; Krisenmanagement; Transformation; Verwaltung, Fachschema: Öffentliches Recht~Politik / Recht, Staat, Verwaltung, Parteien, Fachkategorie: Kommunal-, Regional- und Landesregierung, Warengruppe: TB/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 145, Höhe: 22, Gewicht: 380, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.